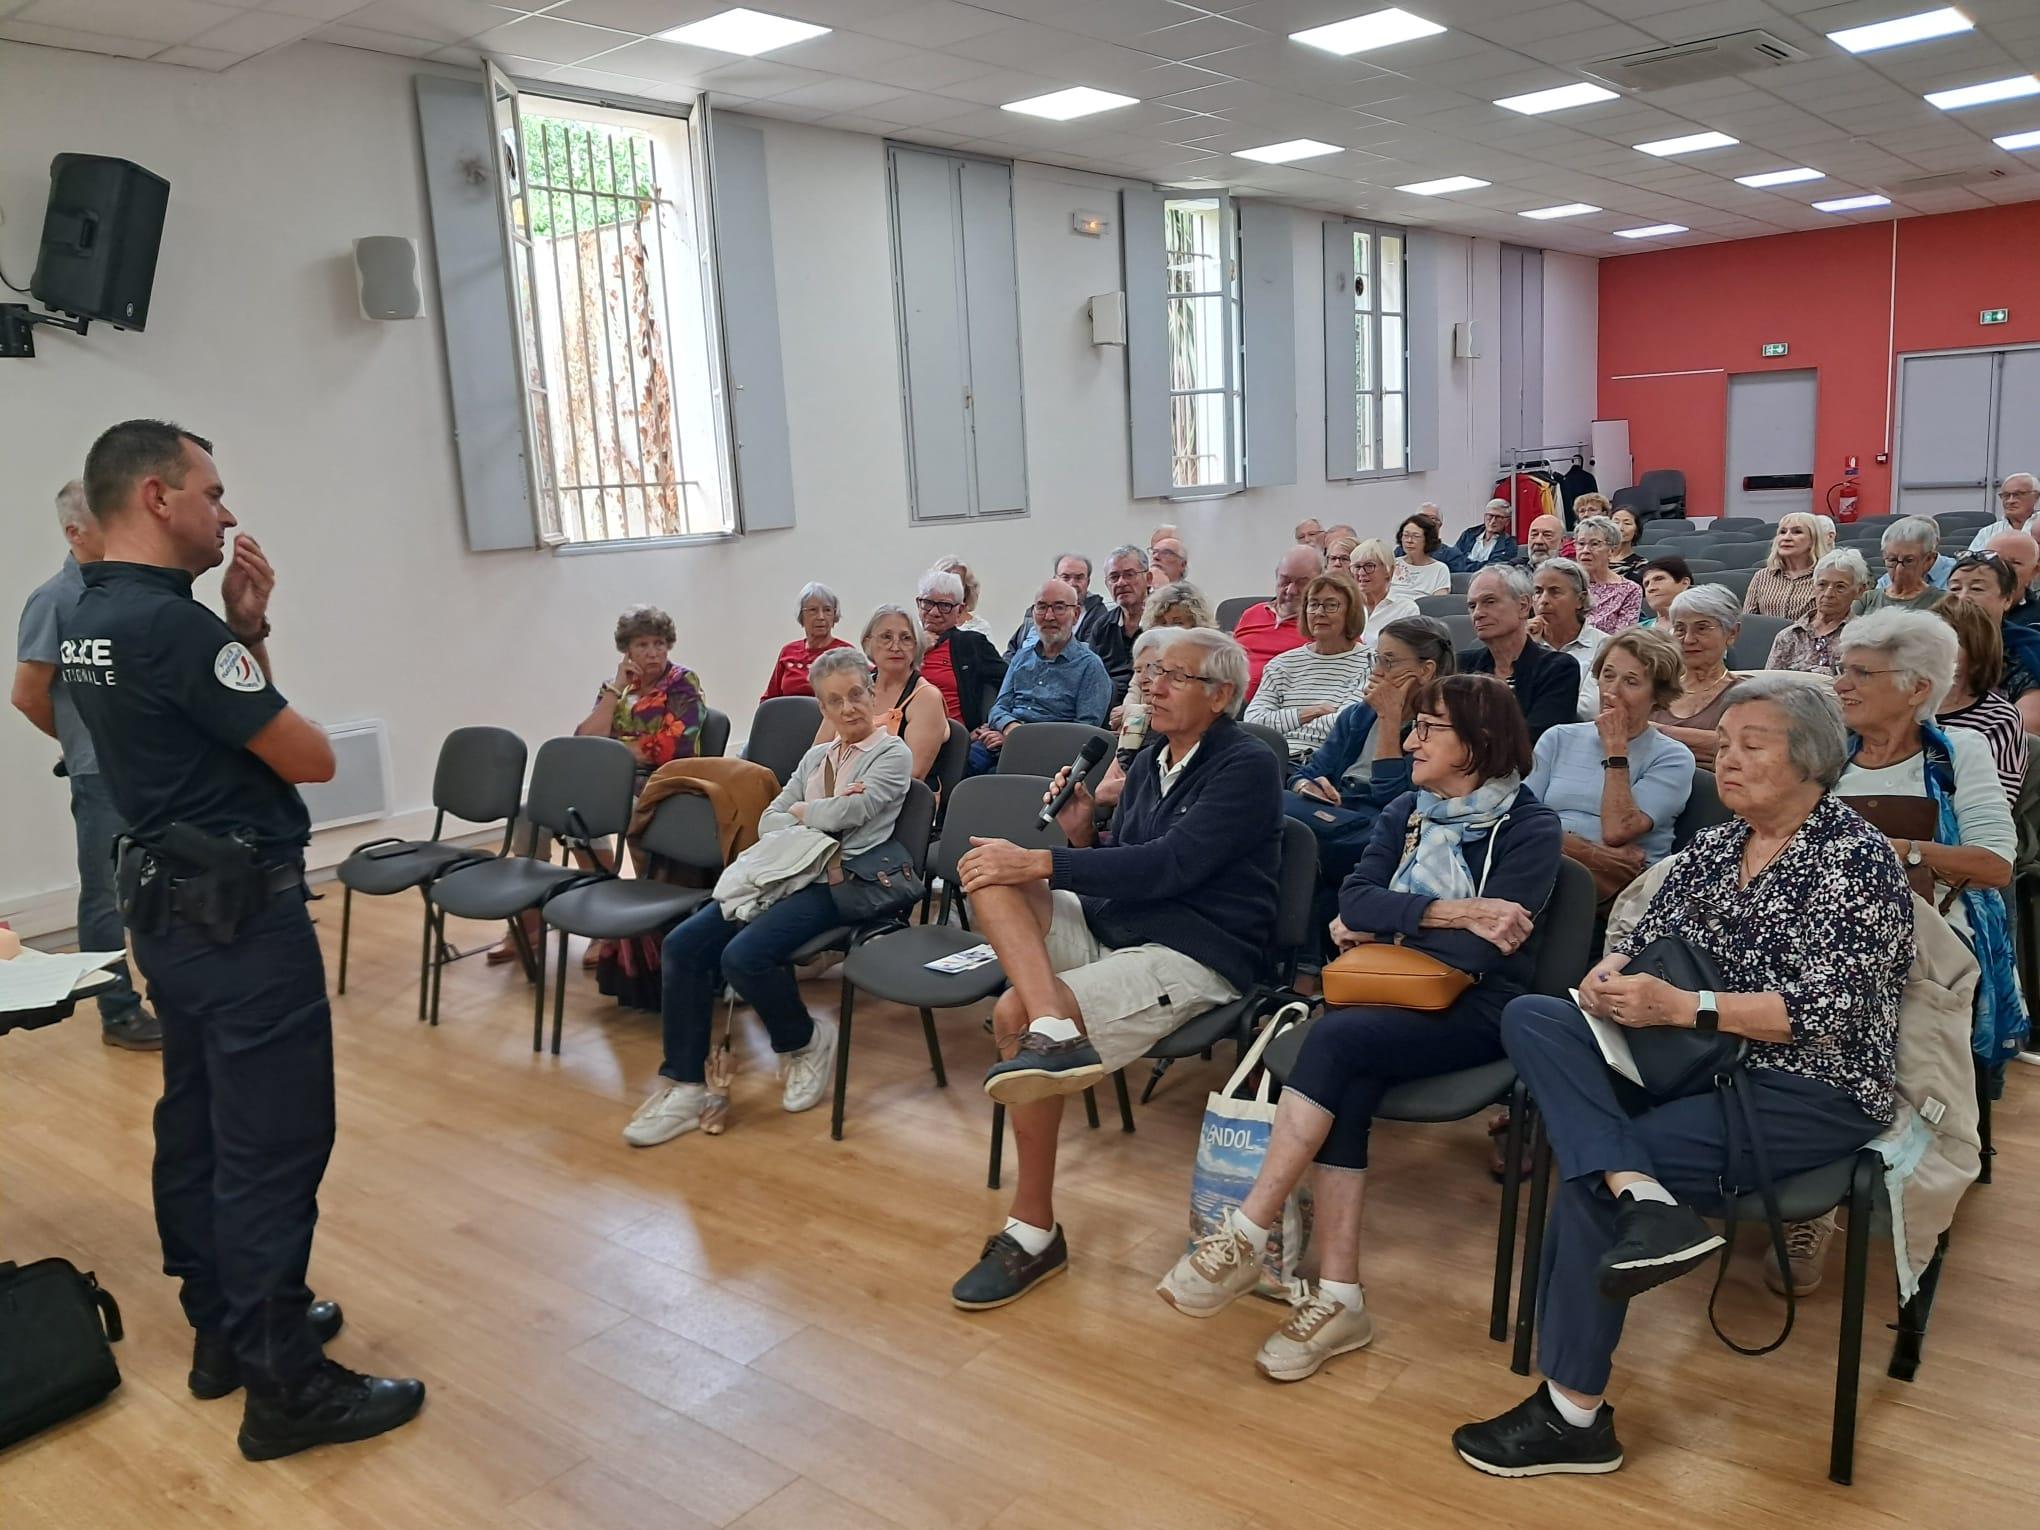
Les fraudeurs, voleurs ne manquent pas d’imagination pour nous pousser à la faute afin de nous arnaquer ou nous escroquer. Lors d’une récente information sur le sujet organisée par le CIL Gambetta et animée par un intervenant de la Police Nationale, la présentation des différentes formes connues d’arnaques, soit en présence physique, par appel téléphonique ou par navigation sur le web a rapidement évolué vers un échange d’expériences vécues par les auditeurs présents et en réponse, les conseils de bonnes pratiques données par l’intervenant expert.
L’intelligence artificielle, nous permet de faire un tour d’horizon des différentes escroqueries et arnaques abordées lors de cette séance d’information et des bons réflexes et comportements pour se prémunir et se protéger des ces tentatives visant à vous escroquer.
Utilisez les liens du sommaire ci-dessous pour accéder à votre chapitre.
- Vols à la fausse qualité
- Menaces cybernétiques à l’ère numérique
- L’arnaque aux sentiments
- Les faux sites marchands
- Faille de sécurité et manipulations psychologiques
- L’intelligence artificielle
- Signalement des arnaques (sites internet et plateforme téléphonique)
Vol à la fausse qualité
Le vol et l’escroquerie à la fausse qualité désignent les voleurs qui usurpent l’identité d’un professionnel ou d’un représentant d’une administration (police, plombier, agent EDF/eaux, postier) afin d’abuser de la confiance des particuliers (principalement les personnes âgées). Leur but est de s’introduire dans le domicile pour y dérober des liquidités, des bijoux ou des objets de valeur.
Les scénarios les plus fréquents
Les malfaiteurs agissent souvent en équipe (par deux ou trois) selon des schémas bien définis :
- Le faux technicien ou agent de service public : Un individu se présente pour un problème urgent (fuite d’eau, contrôle de la fibre, vente de calendriers). Pendant qu’il distrait la victime dans une pièce, son complice s’introduit discrètement pour fouiller le logement.
- Le scénario combiné (Le « vol au rebond ») : Un faux artisan (ex: plombier) feint de faire des vérifications, puis s’en va. Quelques minutes plus tard, deux faux policiers en civil (avec brassard de police et fausse carte) se présentent en prétendant avoir arrêté le faux plombier. Ils demandent à la victime de vérifier si ses objets de valeur sont toujours là, découvrant ainsi leur cachette pour s’en emparer avant de repartir.
Qualification juridique et sanctions en France
Bien que liés au même comportement frauduleux, le droit pénal distingue deux infractions selon le mode opératoire :
- Le vol à la fausse qualité : Si l’individu use d’un faux titre pour entrer, mais que la victime ne lui donne rien directement (le vol est commis à son insu par soustraction). L’utilisation d’une fausse qualité constitue une circonstance aggravante.
- L’escroquerie : Si la fausse qualité et la mise en scène (faux documents, uniformes) induisent la victime en erreur au point qu’elle remette volontairement ses biens ou son argent à l’escroc.
Les bons réflexes de prévention
Pour faire face aux démarchages suspects à domicile, les autorités comme la Gendarmerie Nationale et la Préfecture de Police recommandent des gestes simples :
- Utilisez l’entrebâilleur ou le judas : Ne laissez jamais un inconnu entrer directement. Parlez à travers la porte ou la fenêtre.
- Exigez une carte professionnelle et un ordre de mission : Même si la personne porte un uniforme ou une chasuble, cela ne prouve rien.
- Faites un contre-appel de vérification : Contactez directement l’organisme officiel (EDF, mairie, société des eaux) en utilisant un numéro que vous aurez cherché vous-même (sur une facture ou un annuaire), et jamais celui fourni par l’inconnu.
- Ne quittez pas l’inconnu des yeux : S’il doit impérativement entrer, accompagnez-le dans tous ses déplacements à l’intérieur.
- Composez immédiatement le 17 (Police Secours) : En cas d’insistance injustifiée, de comportement suspect ou de doute immédiat.100
Menaces Cybernétiques à l’Ère Numérique
Comprendre et Déjouer l’Hameçonnage, les Logiciels Malveillants et les Rançongiciels
L’omniprésence du numérique est présent dans notre quotidien, des démarches administratives aux opérations bancaires, en passant par le travail à distance. Si cette transition offre une fluidité sans précédent, elle s’accompagne d’une professionnalisation alarmante de la cybercriminalité. Aujourd’hui, les attaques ne ciblent plus uniquement les infrastructures étatiques ou les multinationales ; elles frappent de plein fouet les particuliers, les artisans et les petites entreprises. Pour naviguer en sécurité, il est devenu indispensable de maîtriser le triptyque des menaces les plus répandues : l’hameçonnage (phishing), les logiciels malveillants (malwares) et les rançongiciels (ransomwares).
Bien que distinctes par leurs mécanismes, ces trois menaces s’articulent régulièrement au sein d’une même chaîne d’attaque. Comprendre leur fonctionnement, leurs techniques d’infiltration et les moyens de s’en prémunir constitue le premier rempart de notre sécurité collective.
1. L’Hameçonnage (Phishing : L’Art de la Manipulation Psychologique
L’hameçonnage est la clé de voûte de la majorité des cyberattaques. Contrairement aux idées reçues, cette technique ne repose pas sur une faille logicielle, mais sur l’exploitation de la vulnérabilité humaine : c’est l’ingénierie sociale.
Mécanisme et Modes Opératoires
Le principe consiste à usurper l’identité d’un tiers de confiance (banque, administration publique comme les impôts, service de livraison de colis, ou fournisseur d’énergie) pour inciter la victime à accomplir une action préjudiciable. Généralement, l’attaquant envoie un courriel ou un SMS (on parle alors de smishing) contenant un lien vers un site frauduleux copiant à l’identique l’interface légitime. Une fois sur ce site, la victime est invitée à saisir ses identifiants de connexion, ses coordonnées bancaires ou ses données personnelles.
Les attaquants utilisent des leviers psychologiques puissants pour court-circuiter le sens critique de leur cible :
- L’urgence ou la peur : « Votre compte va être suspendu sous 24 heures », « Une amende impayée va être majorée ».
- L’appât du gain : « Vous avez droit à un remboursement de la sécurité sociale », « Vous avez gagné un concours ».
Évolution de la Menace
Aujourd’hui, l’hameçonnage de masse laisse de plus en plus la place au spear-phishing (ou hameçonnage ciblé). Les cybercriminels étudient minutieusement leur cible (notamment via les réseaux sociaux professionnels) pour rédiger un message sur-mesure. De plus, l’avènement des outils d’intelligence artificielle générative permet désormais aux attaquants de rédiger des messages exempts de fautes d’orthographe et traduits parfaitement, rendant la détection visuelle historique beaucoup plus complexe.
2. Les Logiciels Malveillants (Malwares) : L’Infiltration Silencieuse
Le terme « malware » est une contraction de malicious software. Il s’agit d’un terme générique qui englobe tout programme ou code développé dans le but d’altérer le fonctionnement d’un système informatique, d’en prendre le contrôle, ou de porter atteinte à l’intégrité des données à l’insu de l’utilisateur.
La Diversité des Espèces Malveillantes
Les malwares se déclinent en une multitude de catégories, chacune ayant des objectifs spécifiques :
- Les Chevaux de Troie (Trojans) : Ils se dissimulent sous l’apparence d’un logiciel légitime (un jeu gratuit, un utilitaire, une mise à jour système). Une fois installés, ils ouvrent une brèche (une backdoor) pour permettre à un attaquant de s’introduire dans la machine.
- Les Spywares (logiciels espions) et Keyloggers : Ils fonctionnent en arrière-plan de manière totalement invisible. Leur rôle est de collecter les habitudes de navigation, de capturer les frappes sur le clavier ou d’enregistrer les écrans afin de voler des mots de passe et des données confidentielles.
- Les Infostealers : Très en vogue, ces virus ciblent spécifiquement les cookies de session des navigateurs web et les portefeuilles de cryptomonnaies, permettant aux pirates de contourner les doubles authentifications en se faisant passer pour l’utilisateur légitime.
Vecteurs de Propagation
Un logiciel malveillant s’introduit principalement par trois biais : un téléchargement sur un site non officiel ou pirate, l’exploitation d’une faille de sécurité d’un système d’exploitation non mis à jour, ou, très fréquemment, en tant que pièce jointe piégée dans un courriel d’hameçonnage (un faux devis PDF ou une fausse facture Excel contenant des macros malveillantes).
3. Les Rançongiciels (Ransomwares) : La Prise d’Otage Numérique
Le rançongiciel représente l’évolution la plus lucrative et la plus destructrice des logiciels malveillants. Il ne se contente pas de voler des informations : il paralyse l’activité en prenant les données en otage.
Le Cycle d’une Attaque par Rançongiciel
Le scénario d’une attaque par ransomware suit généralement un protocole standardisé :
- L’intrusion et la compromission : Le rançongiciel pénètre le système, souvent introduit par un cheval de troie préalable ou suite à un clic sur un lien d’hameçonnage.
- Le chiffrement : Le logiciel s’exécute silencieusement et utilise des algorithmes de chiffrement robustes pour verrouiller l’accès aux fichiers du système (documents, bases de données, photos). Les extensions des fichiers sont modifiées, les rendant totalement illisibles.
- La demande de rançon : Un message s’affiche sur l’écran de la victime. Il détaille le montant de la rançon à payer — presque exclusivement en cryptomonnaies (Bitcoin, Monero) pour garantir l’anonymat des transactions — en échange de la clé de déchiffrement.
La Double et Triple Extorsion
Pour maximiser leurs chances de gains, les cybercriminels ont fait évoluer leurs méthodes. Désormais, avant de chiffrer les données, ils les exfiltrent. C’est la double extorsion : si la victime refuse de payer parce qu’elle possède des sauvegardes, les attaquants menacent de publier des données confidentielles ou médicales sur le Dark Web. La triple extorsion pousse le vice jusqu’à harceler directement les clients ou les fournisseurs de l’entreprise victime pour faire pression.
4. Une Chaîne d’Attaque Interconnectée
Il est crucial de comprendre que ces trois menaces ne fonctionnent pas en vase clos. Elles représentent les étapes logiques d’une même attaque d’envergure.
L’hameçonnage est le vecteur initial, la porte d’entrée. Il sert à tromper l’utilisateur pour l’inciter à télécharger un fichier ou à ouvrir une pièce jointe. Ce geste déclenche le téléchargement d’un logiciel malveillant de reconnaissance (un chargeur ou loader). Ce malware va inspecter le réseau, désactiver les défenses de l’ordinateur et évaluer la valeur de la cible. Si la cible s’avère stratégique, l’attaquant déploiera, en phase finale, le rançongiciel pour verrouiller l’infrastructure et exiger le paiement.
Guide de Résilience : Comment se Protéger ?
Face à cette trinité de cybermenaces, la sécurité absolue n’existe pas, mais l’adoption d’une hygiène numérique rigoureuse réduit drastiquement les risques de compromission.
Mesures Techniques Essentielles
- La règle d’or de la sauvegarde (3-2-1) : Possédez au moins trois copies de vos données, sur deux supports différents (ex: disque dur externe et cloud), avec une copie stockée hors ligne (déconnectée physiquement du réseau). C’est la seule arme absolue contre les rançongiciels.
- Les mises à jour systématiques : Configurez vos systèmes d’exploitation (Windows, macOS, Android, iOS) et vos logiciels pour qu’ils se mettent à jour automatiquement afin de combler les failles de sécurité exploitées par les malwares.
- L’Authentification à Deux Facteurs (A2F / 2FA) : Activez la double authentification sur tous vos comptes (mails, banque, réseaux sociaux). Même si un hameçonnage réussit à voler votre mot de passe, l’attaquant ne pourra pas valider la connexion sans le code temporaire reçu sur votre téléphone ou clé de sécurité.
Réflexes Comportementaux (Le Facteur Humain)
- La culture du doute : Ne cliquez jamais sur un lien et n’ouvrez jamais une pièce jointe provenant d’un expéditeur inconnu ou dont l’intitulé est inhabituel.
- La vérification hors canal : Si votre banque ou un fournisseur vous demande une action urgente, fermez le message, ouvrez votre navigateur et connectez-vous directement depuis l’adresse officielle que vous connaissez.
- L’interdiction de payer : En cas d’infection par un rançongiciel, les autorités (comme la plateforme officielle cybermalveillance.gouv.fr) recommandent de ne jamais payer la rançon. Rien ne garantit l’obtention de la clé de déchiffrement, et cet argent finance directement les réseaux criminels.
En développant une vigilance active et en outillant correctement nos systèmes, le risque cyber cesse d’être une fatalité pour devenir un risque maîtrisé au quotidien.
Synthèse des Caractéristiques des Menaces
| Menace | Objectif Principal | Vecteur Majeur d’Infiltration | Impact Majeur |
|---|---|---|---|
| Hameçonnage (Phishing) | Voler des identifiants, données bancaires et informations personnelles. | Courriels frauduleux, SMS usurpateurs, faux sites web. | Usurpation d’identité, fraudes financières immédiates. |
| Logiciel Malveillant (Malware) | Espionner, infiltrer un système et voler des données en continu. | Téléchargements suspects, clés USB, pièces jointes. | Perte de contrôle de l’appareil, fuite de données confidentielles. |
| Rançongiciel (Ransomware) | Extorquer de l’argent en bloquant l’accès aux données. | Souvent consécutif à un phishing ou à un malware d’infiltration. | Paralysie totale de l’activité, chantage à la fuite de données. |
L’arnaque aux sentiments
L’arnaque aux sentiments (ou « escroquerie à la romance ») est une technique de manipulation psychologique redoutable. Des cybercriminels — souvent qualifiés de « brouteurs » — créent de faux profils sur les sites de rencontres ou les réseaux sociaux. Leur objectif est de feindre des sentiments amoureux afin de l’isoler, de capter sa confiance absolue, puis de lui soutirer d’importantes sommes d’argent.
Ces réseaux criminels exploitent la solitude et la détresse affective de leurs cibles. En France, la plateforme officielle cybermalveillance.gouv.fr fait état d’une progression constante des signalements (+6 %). Bien que le nombre de victimes réelles soit estimé à plusieurs dizaines de milliers par an, le sentiment de honte paralyse les victimes : seules environ 3 400 plaintes ont été enregistrées par la police nationale.
Les scénarios types d’escroquerie
L’escroc génère avec l’IA ou utilise des photos volées d’hommes ou de femmes séduisants sur Internet. Il s’invente une vie (métier valorisant, militaire en mission, ingénieur voyageant à l’étranger) pour justifier le fait qu’il ne peut jamais se déplacer. Une fois la relation installée (parfois après plusieurs mois d’échanges quotidiens), il bascule vers la phase d’extorsion :
- L’urgence fictive : L’escroc prétend être victime d’un accident, d’une maladie subite, d’un blocage de carte bancaire à l’aéroport ou d’un problème juridique. Il supplie la victime de lui envoyer de l’argent en urgence (par virement, coupons de recharge Transcash/Neosurf, ou cryptomonnaies).
- La fausse promesse de rencontre : L’arnaqueur annonce qu’il vient enfin rendre visite à sa victime mais qu’il a besoin d’argent pour payer son visa, ses billets d’avion ou des frais de douane. Une fois l’argent envoyé, un nouvel imprévu surgit.
- La sextorsion (Le chantage) : Dans cette variante particulièrement destructrice, l’escroc pousse la victime à partager des photos ou vidéos intimes. Dès qu’il les reçoit, il coupe le masque amoureux et menace de les envoyer à sa famille ou à ses collègues si elle ne paye pas.
Les signaux d’alerte pour repérer un piège
- L’emballement rapide : L’interlocuteur déclare sa flamme de manière passionnée et excessive après seulement quelques jours d’échange.
- Le refus des appels vidéo : Il trouve toujours une excuse technique (caméra cassée, mauvaise connexion, censure militaire) pour refuser de s’afficher en direct au téléphone.
- La migration de plateforme : Il demande très rapidement de quitter le site de rencontre officiel pour continuer par SMS ou sur des applications cryptées comme WhatsApp ou Telegram.
- La demande financière : C’est le signal absolu. Qu’importe le motif, une demande d’argent de la part d’une personne que vous n’avez jamais rencontrée physiquement est systématiquement une arnaque.
Comment se protéger et réagir ?
Si vous avez un doute ou si vous découvrez le piège, les services de l’AMF et du gouvernement français partagent des consignes strictes :
- Faites une recherche inversée d’image : Importez la photo de votre correspondant dans les moteurs de recherche (comme Google Images). Si la photo apparaît sous d’autres noms, le profil est faux.
- Ne versez jamais d’argent : Gardez votre portefeuille fermé. Ne partagez jamais vos identifiants bancaires ni de copies de vos papiers d’identité.
- Coupez immédiatement les ponts : Cessez tout échange, sans envoyer de message d’adieu. L’escroc tentera d’utiliser la culpabilisation ou de fausses menaces judiciaires pour vous retenir.
- Déposez plainte en ligne : Vous pouvez porter plainte directement depuis chez vous sur la plateforme officielle du ministère de l’Intérieur, THESEE (via Service-Public.fr).
- Signalez le profil : Signalez le compte malveillant au site de rencontre ou au réseau social utilisé pour qu’il soit bloqué.
Tableau récapitulatif : Les formes de l’arnaque sentimentale
| Variante de l’arnaque | Levier psychologique | Mode opératoire de l’extorsion | Gravité de l’impact |
|---|---|---|---|
| Le « Brouteur » classique | L’amour, l’empathie, la pitié. | Faux imprévu à l’étranger (douane, maladie) exigeant des coupons de paiement ou virements. | Financier & Psychologique élevé (pertes allant parfois jusqu’à des dizaines de milliers d’euros). |
| La Sextorsion | La peur, la honte, la panique. | Chantage à la diffusion de photos/vidéos dénudées auprès des proches ou sur les réseaux. | Détresse psychologique extrême ; risque de marginalisation sociale et familiale. |
| L’Abus de faiblesse | La vulnérabilité (âge, maladie, deuil). | Manipulation au long cours pour modifier des testaments, obtenir des procurations ou vider des comptes bancaires. | Juridique et familial lourd ; passible de 3 ans de prison pour l’auteur. |
Les faux sites marchands
Les faux sites marchands . Des cybercriminels créent des boutiques éphémères en copiant le design de marques renommées ou en inventant des enseignes attractives. Leur objectif est de voler vos coordonnées bancaires ou d’encaisser de l’argent pour des produits qui ne seront jamais livrés (ou qui s’avéreront être des contrefaçons de piètre qualité).
Les Techniques Courantes des Faux Sites
Les escrocs utilisent des ficelles marketing bien rodées pour tromper la vigilance des acheteurs :
- Les prix anormalement bas : Des promotions à -70 % ou -80 % sur du matériel électronique, des vêtements de marque ou des articles de luxe.
- L’urgence artificielle : Des comptes à rebours (« Plus que 12 minutes pour en profiter ») ou des messages anxiogènes (« Seulement 2 articles en stock ») pour vous inciter à payer sans réfléchir.
- L’usurpation d’URL (Typosquatting) : Les pirates déposent des noms de domaine très proches des vraies marques (ex:
://nike-france-soldes.comouwww.courir-boutique.netau lieu des sites officiels). - La publicité sur les réseaux sociaux : Ces sites sont massivement propulsés via des publications sponsorisées sur Instagram, Facebook ou TikTok, parfois à l’aide de vidéos d’influenceurs générées par intelligence artificielle (deepfakes).
Les Signaux d’Alerte pour Repérer un Faux Site
Avant de sortir votre carte bancaire, vérifiez systématiquement ces éléments clés :
- L’absence ou le flou des mentions légales : Un site légitime doit oblLes Sites Officiels de Signalement et de Plainteigatoirement afficher le nom de l’entreprise, son numéro de SIRET, son adresse physique et un contact. Si la page « Mentions Légales » ou « CGV » (Conditions Générales de Vente) est vide, rédigée dans un français approximatif, ou n’affiche qu’un simple formulaire de contact, fuyez.
- L’URL du site : Le protocole
https://et le petit cadenas sont indispensables, mais ils prouvent simplement que la connexion est sécurisée, pas que le vendeur est honnête. Regardez attentivement l’extension (méfiez-vous des.xyz,.top,.shoppour des marques nationales) et l’orthographe du nom. - Les modes de paiement suspects : Si le site affiche les logos Visa ou Mastercard mais vous oblige au moment de valider le panier à faire un virement bancaire, à utiliser des cryptomonnaies ou à envoyer des coupons de recharge (Transcash, Neosurf), il s’agit d’une escroquerie.
- L’ancienneté du site : Les faux sites durent rarement plus de quelques semaines. Vous pouvez vérifier gratuitement la date de création d’un site sur des outils comme Who.is. Si un site de vêtements prétend exister depuis 10 ans mais que son domaine a été créé il y a 8 jours, c’est un piège.
Les Bons Réflexes et Outils de Vérification
Pour valider la fiabilité d’une boutique avant d’acheter, vous pouvez utiliser des outils d’analyse gratuits en ligne :
- ScamDoc ou France Verif : Ces plateformes analysent instantanément l’adresse d’un site web et lui attribuent un « score de confiance » basé sur des algorithmes (âge du site, pays d’hébergement, avis des internautes).
- Rechercher les avis extérieurs : Ne vous fiez pas aux avis affichés directement sur le site marchand (ils sont souvent inventés). Tapez le nom du site sur un moteur de recherche suivi du mot « arnaque » ou consultez des plateformes indépendantes comme Trustpilot.
Que faire si vous vous êtes fait piéger ?
- Faites opposition immédiatement : Contactez votre banque pour bloquer votre carte bancaire afin d’éviter d’autres prélèvements.
- Tentez la procédure de Chargeback : Si vous avez payé par carte bancaire, demandez à votre banquier si vous pouvez bénéficier du chargeback (rétrofacturation) pour vous faire rembourser en cas de fraude ou de non-livraison.
- Signalez le site : Déposez un signalement sur la plateforme officielle du gouvernement Pharos (
internet-signalement.gouv.fr) ou portez plainte en ligne sur le dispositif THESEE.
Tableau Récapitulatif : Vrai vs Faux Site Marchand
| Critère d’évaluation | Site Marchand Légitime | Faux Site Marchand |
|---|---|---|
| Mentions Légales / CGV | Complètes (SIRET, adresse, téléphone, politique de retour claire). | Inexistantes, copiées d’un autre site ou contenant des fautes graves. |
| Politique de Prix | Cohérente avec le marché (soldes réglementées). | Réductions massives et permanentes sur tout le catalogue. |
| Moyens de Paiement | Cartes bancaires avec sécurité 3D Secure (code SMS/App), PayPal. | Virement bancaire imposé, mandats cash ou intermédiaires obscurs. |
| Canal de Découverte | Recherche directe, publicités officielles, enseigne connue. | Liens dans des SMS de « suivi de colis » ou pubs intempestives sur les réseaux. |
Failles de sécurité et manipulations psychologiques
La transformation numérique offre un terrain de jeu idéal pour les cybercriminels, qui adaptent sans cesse leurs techniques pour piéger les utilisateurs. Qu’il s’agisse d’exploiter des failles de sécurité techniques ou de manipuler psychologiquement leurs cibles, les risques sont multiples.
Voici un décryptage complet des risques liés au Wi-Fi, aux faux supports techniques, des faux conseillers bancaires et des grandes tendances des escroqueries en ligne.
1. Les Risques liés au Wi-Fi : L’Espionnage des Données
Les réseaux Wi-Fi, en particulier les Wi-Fi publics ou ouverts (dans les gares, hôtels, cafés), présentent des failles de sécurité majeures. Faute de chiffrement robuste, les données qui transitent sur ces réseaux peuvent être interceptées.
Les attaques les plus courantes
- L’interception de données (Sniffing) : Un pirate connecté au même réseau public que vous peut utiliser des logiciels gratuits pour « écouter » le trafic. Si vous naviguez sur des sites non sécurisés (HTTP au lieu de HTTPS), il peut intercepter vos mots de passe, messages et données bancaires.
- L’attaque de l’homme du milieu (Man-in-the-Middle) : Le cybercriminel s’intercale entre votre appareil et le site web que vous visitez. Il peut ainsi modifier le contenu affiché ou capturer tout ce que vous saisissez.
- Le jumeau maléfique (Evil Twin) : Le pirate crée un faux point d’accès Wi-Fi portant un nom très proche de l’officiel (ex :
Gare_Gratuitau lieu deGare_SNCF_Officiel). Lorsque vous vous y connectez, toutes vos données passent directement par son ordinateur.
2. Les Faux Supports Techniques : La Panique Informatique
L’arnaque au faux support technique (Tech Support Scam) repose sur l’effet de surprise et la peur de perdre ses données. Elle vise à faire croire à la victime que son ordinateur est gravement infecté pour lui vendre des services de dépannage inutiles et hors de prix.
Le mode opératoire
- Le blocage de l’écran : Pendant que vous naviguez sur Internet, une fenêtre pop-up envahit soudainement votre écran. Elle affiche un message d’alerte alarmant (ex : « Votre ordinateur est bloqué par un virus. Ne l’éteignez pas »), souvent accompagné d’une sirène sonore ou d’une voix robotique.
- Le numéro d’appel : L’écran affiche un numéro de téléphone « gratuit » à appeler de toute urgence, en usurpant parfois les logos de marques de confiance comme Microsoft, Apple ou Google.
- L’extorsion : Au bout du fil, un opérateur insistant prend le contrôle à distance de votre machine (via des logiciels comme AnyDesk ou TeamViewer). Il simule une réparation et exige un paiement par carte bancaire de plusieurs centaines d’euros, tout en essayant parfois de vous abonner à de faux contrats de maintenance.
3. Les Faux Conseillers : L’Usurpation d’Identité Bancaire
Cette arnaque, extrêmement redoutable, combine l’hameçonnage et le détournement de ligne téléphonique (le spoofing téléphonique). Elle cible directement vos comptes bancaires en contournant les sécurités technologiques grâce à la manipulation.
Le scénario piège
- L’appel masqué ou légitime : Vous recevez un appel d’une personne se présentant comme un conseiller de votre banque ou un agent du service des fraudes. Grâce au spoofing, le vrai numéro de votre banque s’affiche sur votre téléphone.
- La mise en confiance : L’escroc vous annonce qu’une opération frauduleuse suspecte (souvent un achat de plusieurs milliers d’euros à l’étranger) est en cours sur votre compte. Il cite parfois votre nom, votre adresse ou les derniers chiffres de votre carte pour s’accréditer.
- La validation de l’arnaque : Prétendument pour « annuler » ou « bloquer » cette fausse transaction, le faux conseiller vous demande de lui dicter les codes reçus par SMS ou de valider une notification sur votre application bancaire mobile. En réalité, en validant, vous autorisez vous-même le virement ou l’achat initié en direct par le pirate.
4. Les Escroqueries en Ligne : Les Grandes Tendances
Le terme d’escroquerie en ligne regroupe une multitude de fraudes financières sur Internet. Trois grandes catégories se distinguent particulièrement aujourd’hui :
Les arnaques aux placements et faux investissements
Les escrocs profitent de l’attrait des gains rapides pour promouvoir de faux placements sur les réseaux sociaux. Ils proposent d’investir dans le Bitcoin, le livret d’épargne à taux boosté, l’or ou les places de parking éco-responsables. La victime voit ses gains fictifs grimper sur une fausse plateforme en ligne, mais dès qu’elle souhaite récupérer son capital, les escrocs disparaissent.
Les fraudes à la livraison (Phishing de masse)
Vous recevez un SMS ou un mail prétendant qu’un colis vous attend mais que des frais de douane ou d’affranchissement (souvent de 1,99 € ou 2,00 €) doivent être réglés. Le lien renvoie vers une copie parfaite du site de La Poste, Chronopost ou DHL. L’objectif est de voler vos coordonnées de carte bancaire pour initier ensuite des paiements frauduleux.
L’arnaque aux petites annonces (Leboncoin, Vinted)
L’acheteur frauduleux insiste pour utiliser son propre système de paiement ou de transport (ex: envoi d’un coursier DHL avec de l’argent liquide, ou faux lien de paiement sécurisé). Il envoie un faux lien imitant la plateforme pour subtiliser les coordonnées bancaires du vendeur.
Guide de Réaction et Réflexes de Sécurité
- Face au Wi-Fi public : N’effectuez jamais d’opérations sensibles (achats, consultation de comptes bancaires) sur un réseau ouvert. Utilisez au maximum le partage de connexion 4G/5G de votre téléphone ou activez un VPN pour chiffrer votre trafic.
- Face à un écran bloqué : Ne paniquez pas et n’appelez jamais le numéro affiché. Redémarrez de force votre ordinateur (en maintenant le bouton d’alimentation enfoncé). Dans 99 % des cas, le blocage disparaît.
- Face à un conseiller bancaire par téléphone : Votre banque ne vous demandera jamais votre mot de passe, votre code secret, ni de valider une notification pour « annuler » une fraude. Au moindre doute, raccrochez immédiatement et rappelez vous-même votre conseiller via le numéro inscrit au dos de votre carte bancaire.
- En cas de fraude avérée : Faites immédiatement opposition auprès de votre banque. Signalisez l’escroquerie sur les plateformes officielles du gouvernement français : Cybermalveillance.gouv.fr ou la plateforme de plainte en ligne THESEE.
Tableau Synthétique des Risques et Protections
| Risque / Escroquerie | Vecteur Principal | Levier Utilisé | Action Clé pour s’en Protéger |
|---|---|---|---|
| Wi-Fi Public Risqué | Points d’accès ouverts non sécurisés. | Faille technique (interception). | Utiliser un VPN ou sa connexion mobile (4G/5G). |
| Faux Support Technique | Pop-up publicitaire anxiogène sur le web. | La peur et la panique. | Redémarrer l’ordinateur ; ne jamais appeler le numéro. |
| Faux Conseiller Bancaire | Appel téléphonique (usurpation de numéro). | L’autorité et l’urgence. | Raccrocher ; appeler soi-même le numéro officiel au dos de sa carte. |
| Escroqueries en Ligne | Publicités réseaux sociaux, faux SMS/mails. | L’appât du gain ou la curiosité. | Ne jamais cliquer sur les liens ; utiliser des plateformes sécurisées. |
L’intelligence artificielle (IA)
L’intégration de l’intelligence artificielle (IA) marque un tournant majeur pour la cybercriminalité. indétectables par les méthodes d’analyse traditionnelles. En analysant de vastes volumes de données et en manipulant l’audio et la vidéo à la perfection, les pirates ont développé des pièges inédits d’une efficacité redoutable.
Les institutions de référence comme la CNIL ou le ministère de l’Intérieur via sa plateforme Ma Sécurité alertent régulièrement sur cette mutation rapide de la menace.
Les Nouvelles Formes d’Arnaques Propulsées par l’IA
1. Le Clonage Vocal (Deepfake Vocal)
C’est l’une des fraudes les plus impressionnantes. Grâce à l’IA, les cybercriminels n’ont besoin que d’un extrait sonore de seulement 3 secondes (généralement volé sur une vidéo publiée sur les réseaux sociaux) pour cloner parfaitement la voix d’un individu.
- L’arnaque aux proches : Un parent reçoit un appel de détresse de son enfant (qui prétend avoir perdu son téléphone, être arrêté par la police ou victime d’un accident) demandant un virement d’argent immédiat. Au bout du fil, l’intonation, le timbre et les tics de langage sont identiques à la réalité.
- La fraude au président en entreprise : Un comptable reçoit l’appel direct de son directeur général lui demandant de réaliser un virement confidentiel et urgent pour une acquisition à l’étranger. La voix est tellement réaliste que la victime obéit sans méfiance.
2. L’Hypertrucage Vidéo (Deepfake) et les Faux Placements
L’IA permet de générer des vidéos réalistes en modifiant le visage et les paroles d’une personne connue. Des escrocs diffusent de fausses publicités sur les réseaux sociaux mettant en scène des personnalités publiques de confiance ou des journalistes télévisés (ex. : Léa Salamé, Elon Musk, Bernard Arnault). Ces faux avatars incitent les internautes à investir dans des plateformes financières miracles ou des cryptomonnaies, entraînant d’importantes pertes financières.
3. L’Hameçonnage Automatisé et Ultra-Personnalisé
Auparavant, le phishing se repérait facilement grâce aux fautes d’orthographe ou aux tournures de phrases approximatives. Les modèles de langage basés sur l’IA rédigent désormais des messages dans un français irréprochable et adapté au contexte de la victime. L’IA peut également analyser automatiquement le profil public d’une cible sur LinkedIn ou Facebook pour lui envoyer un courriel de spear-phishing (hameçonnage ciblé) contenant des détails si intimes qu’il paraît totalement légitime.
4. Les Faux Profils et « Chatbots » Sentimentaux
Dans le cadre des arnaques aux sentiments, les escrocs automatisent leurs premiers échanges en utilisant des agents conversationnels dopés à l’IA. Ces agents peuvent entretenir des discussions romantiques, poétiques et personnalisées avec des milliers de victimes simultanément, 24h/24, avant qu’un humain ne reprenne la main pour la phase finale d’extorsion d’argent.
Comment Détecter l’Utilisation de l’IA ?
Bien que l’IA progresse, certains indices techniques légers (les « artefacts ») permettent encore de démasquer la fraude :
- Pour le clonage vocal : Une intonation parfois un peu plate ou robotique, des pauses anormalement longues entre les phrases (liées au temps de génération du logiciel), ou une absence totale de bruits de respiration.
- Pour les vidéos deepfakes : Des clignotements d’yeux irréguliers ou absents, des distorsions étranges au niveau de la jonction entre le cou et le menton, des mouvements de lèvres en léger décalage avec le son, ou des flous suspects lorsque la personne passe sa main devant son visage.
Les Gestes Barrières Contre l’IA Malveillante
Face à des outils capables d’imiter parfaitement l’humain, l’apparence visuelle ou auditive ne doit plus être une preuve d’authenticité.
- Instaurer un « Mot de passe familial » : Pour contrer le clonage vocal, convenez d’un mot ou d’une phrase secrète connue uniquement de votre cercle familial proche. Si un proche vous appelle en urgence pour de l’argent, demandez-lui ce mot de passe.
- Pratiquer la vérification « Hors Canal » : Si vous recevez un appel suspect d’un proche, d’un conseiller ou de votre patron, raccrochez immédiatement. Rappelez la personne en saisissant vous-même son numéro de téléphone habituel enregistré dans votre répertoire, sans utiliser la fonction « Rappeler ».
- Méfiez-vous de l’urgence et de l’isolement : L’urgence reste le levier principal des escrocs. Prenez toujours le temps de la réflexion avant d’effectuer un virement, même si la voix ou le visage de votre interlocuteur vous est familier.
- Protégez vos données biométriques : Évitez de laisser vos vidéos ou fichiers audio en accès totalement public sur les réseaux sociaux afin de limiter les échantillons exploitables pour un clonage de voix.
Tableau Récapitulatif : Les Menaces IA et Parades
| Type d’Arnaque IA | Technologie Utilisée | Objectif des Escrocs | Solution Clé de Protection |
|---|---|---|---|
| Clonage Vocal | Générateurs de voix (Text-to-Speech avancés). | Extorquer de l’argent en imitant un proche ou un patron. | Raccrocher et rappeler via le numéro habituel ou demander le mot de passe familial. |
| Deepfake Vidéo | Modèles de génération et de transfert de visage. | Crédibiliser de faux investissements financiers. | Vérifier la source officielle ; chercher des défauts visuels (clignotement des yeux, flous). |
| Phishing IA | Modèles de langage (LLM). | Voler des identifiants avec des messages parfaits. | Ne pas se fier à l’orthographe ; vérifier l’adresse de l’expéditeur et le canal officiel. |
| Fraude au Streaming | Générateurs de musique IA et fermes de bots. | Détourner des redevances de plateformes (ex. YouTube, Spotify). | Surveillance renforcée et signalement par les plateformes de diffusion. |
Les Sites Officiels de Signalement et de Plainte
Portails internet et numéros de téléphone
1. Cybermalveillance.gouv.fr (Le portail de référence)
C’est la plateforme gouvernementale d’assistance aux victimes de cybermalveillance. Elle ne reçoit pas les plaintes directes, mais vous guide pas à pas.
- Pour quoi ? Piratage de compte, rançongiciel, hameçonnage (phishing), faux support technique, virus.
- Service proposé : Diagnostic en ligne, fiches pratiques de réaction et mise en relation avec des professionnels de l’informatique locaux pour réparer vos systèmes.
- Site internet : www.cybermalveillance.gouv.fr
2. THESEE (Pour porter plainte pour escroquerie sur Internet)
Intégré au site Service-Public, ce dispositif permet de déposer une plainte officielle ou un signalement 100 % en ligne, sans avoir à se déplacer au commissariat ou à la gendarmerie.
- Pour quoi ? Arnaque aux sentiments, fausses petites annonces, chantage en ligne, piratage de messagerie, faux sites de vente.
- Site internet : www.service-public.fr (Dispositif THESEE) (Saisir « THESEE » dans la barre de recherche du site)
3. Signal-Spam (Pour les e-mails frauduleux)
Une plateforme en partenariat avec la CNIL pour recenser et bloquer les courriels malveillants.
- Pour quoi ? Hameçonnage (phishing), spams publicitaires abusifs.
- Service proposé : Permet d’installer une extension sur votre navigateur ou boîte mail pour signaler un courriel suspect en un seul clic.
- Site internet : www.signal-spam.fr
4. Pharos (Pour les contenus illicites)
Plateforme de la Police Nationale dédiée à la signalisation de tout comportement illégal sur le web.
- Pour quoi ? Escroqueries financières massives en ligne, sites de vente frauduleux actifs, contenus violents ou haineux.
- Site internet : www.internet-signalement.gouv.fr
Les Numéros de Téléphone Gratuits
1. Info Escroqueries : 0 805 805 817
- Rôle : Une plateforme d’écoute et d’orientation animée par des policiers et gendarmes. Ils vous indiquent la démarche à suivre si vous avez un doute ou si vous êtes victime.
- Disponibilité : Appel gratuit depuis un poste fixe ou mobile, du lundi au vendredi de 9h à 18h.
2. Le 33 700 (Pour les SMS et appels surtaxés)
- Rôle : La plateforme de signalement des spams par SMS et des appels abusifs (ex: arnaque au colis, numéros surtaxés qui vous rappellent en boucle).
- Comment faire par SMS ? Transférez simplement le SMS suspect gratuitement au numéro 33 700. Vous recevrez un SMS en retour vous demandant de préciser le numéro de l’expéditeur.
- Site internet : www.33700.fr (pour les signalements d’appels vocaux)
3. En cas d’urgence immédiate : Le 17 ou le 112
- Rôle : À utiliser uniquement si un escroc est physiquement chez vous (arnaque à la fausse qualité, faux plombier ou faux policier insistant) ou si vous subissez une menace physique/extorsion en temps réel.
Tableau de Synthèse : Quelle plateforme pour quelle arnaque ?
| Type d’Arnaque | Canal de la fraude | Où signaler ? / Que faire ? |
|---|---|---|
| Faux Conseiller Bancaire / Virement | Téléphone | Contacter immédiatement votre banque pour bloquer les comptes + Déposer plainte sur THESEE. |
| Arnaque aux sentiments / Faux Placements | Réseaux sociaux / Sites de rencontre | Déposer une plainte officielle en ligne sur THESEE. |
| Faux SMS (Colis bloqué, vignette Crit’Air) | SMS sur mobile | Transférer gratuitement le SMS par message au 33 700. |
| Mail d’Hameçonnage (Phishing) | Courrier électronique | Signaler sur Signal-Spam ou Cybermalveillance.gouv.fr. |
| Faux Support Technique (Écran bloqué) | Navigateur internet | Suivre la fiche réflexe sur Cybermalveillance.gouv.fr (Ne jamais appeler le numéro). |
| Démarchage abusif à domicile | Physique (Porte-à-porte) | Appeler le 17 si la personne refuse de partir ou se montre agressive. |